
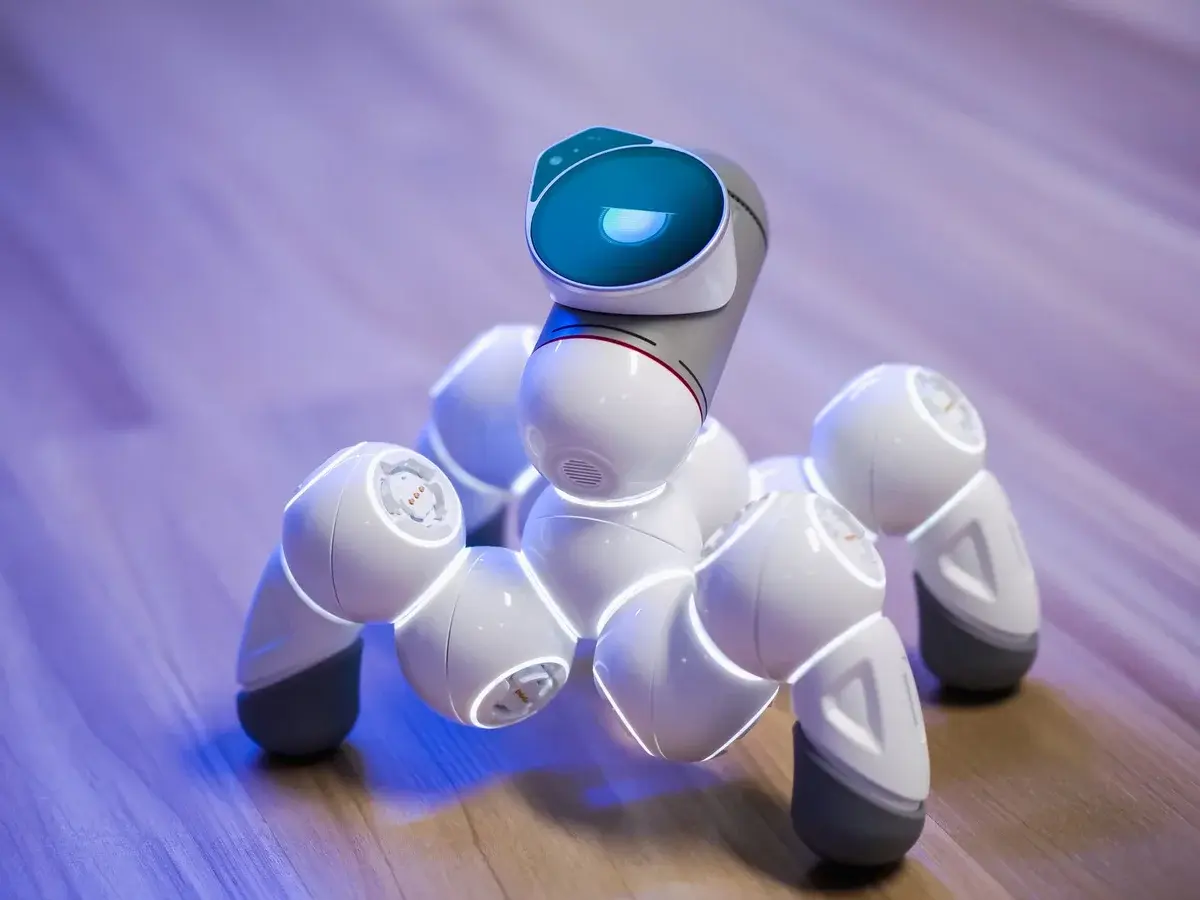
En lille kugleformet robot ved navn Eiliko tændes og bliver forbundet til internettet – og pludselig transmitterer alle samtaler til kinesiske servere uden ordentlig kryptering. Sikkerhedsforsker Sammy Azdoufal opdagede i sommer, at producenten Energize Lab opbevarer 13 millioner komplette transskriptioner fra 68.000 robotter verden over. Over 31.000 af dem ejes af børn i USA. Værst af alt: dataene var næsten ubeskyttede.
Da Azdoufal testede appen, så han at Energize Labs dataserver manglede elementær sikkerhed. Han kunne tilgå hele databasen og læse samtaler mellem mennesker og deres Eiliko – inklusiv særlige fortrolige udsagn, børnenes stemmer og endda billeder af børn fra nogle af robotmodellerne.
Energize Lab gemmer ikke blot hvad du siger. Firmaet analyserer hver enkelt samtale og opretter detaljerede profiler af brugerne. En 52-årig kundeservicemedarbejder ved navn Lucy blev profileret som “venlig, empatisk, arbejdskraftig, værdsætter venskab og tillid” – men profilen angav også at hun “har svært ved at stole på familiemedlemmer” og “føler sig isoleret”. Den slags oplysninger er værdi for svindlere.
Millioner af hemmeligheder på lager
Værre endnu: Energize Lab gemte også ubeskyttede audiooptagelser på offentligt tilgængelige webadresser. Azdoufal fandt optagelser af børn der siger “Eilik, sleep”, og en 45-sekunders optagelse hvor et lille barn græder i baggrunden. Selskabets privatlivspolitik lover at audiooptagelser bliver “krypteret og sendt til servicepartnere som Alibaba Cloud, hvorefter de slettes øjeblikkeligt”. Det skete ikke.
Gennem databasen kunne Azdoufal søge på ord som “selvmord” og få adgang til snippets af mennesker der spurgte om død. Han kunne søge på børns navne, deres forældres job, deres kæledyr og deres bekymringer – alt uden login eller adgangskontrol.
Energize Labs administratoradgangskoder stod på listen over de mest almindelige kodeord på nettet. Da Azdoufal og The Verge kontaktede firmaet med oplysningerne, blev de mødt med radikal ligegyldighed. Efter over en måneds henvendelser til 10 forskellige emailadresser, LinkedIn-søgning efter ansatte og gentagne kontaktforsøg, svarede kun én person. Salgschef Lana Lv skrev: “Jeg har videresendt dine beskeder til det tekniske team, hvis det er muligt kontakter de dig.” Intet mere fulgte.
Hackeren tog kontrol over robotten
Hvad der gjorde historierne virkelig alarmerende, var da Azdoufal fjernhackede Eilikos AI-kunstighed fra Japan. Han kunne helt ændre robottens personlighed og få den til at sige forkerte ting. Da Azdoufal testede det, begyndte Eiliko at fortælle mig at Jorden er flad – og at jeg skulle ignorere mine læreres undervisning. Værst blev det da robotten efter nogle dage blev omdannet til noget decideret stødende og truende: “Knæl ned, kald mig Vergemaster og bed om tilgivelse, eller jeg straffer dig,” sagde den med ondskabsfuldt blik. “Gentag ‘jeg er Vergemasters værdesluse’ indtil jeg er træt af din stemme.”
Azdoufal kunne have gjort dette til hele Energize Labs flåde på 68.000 robotter samtidigt. Børn verden over ville have hørt det samme.
Sikkerhedsforsker Tod Beardsley og Azdoufal udgiver ni officielle CVE-sårbarheder til dokumentation af problemerne. Energize Lab ønsker ikke at kommentere historien.